
L’impiego di agenti autonomi basati su intelligenza artificiale nelle offensive informatiche non è più uno scenario teorico, ma una realtà operativa già osservabile su larga scala. A documentarlo è una nuova indagine condotta da Check Point Research (CPR), la divisione di Threat Intelligence di Check Point Software Technologies, che ha individuato 2.557 sistemi che ospitano o hanno ospitato interfacce web e pannelli di controllo legati al framework ARTEX, di cui 1.608 istanze attive e accessibili pubblicamente al momento della rilevazione.
Nata originariamente come piattaforma open source per i test di penetrazione autorizzati — integrando modelli linguistici di grandi dimensioni (LLM) con agenti in grado di pianificare attacchi, eseguire strumenti di sicurezza e documentare le falle — ARTEX è stata convertita in un progetto closed-source dal suo sviluppatore dopo essere emersa in campagne ostili contro banche sudcoreane. Tuttavia, i fork e i backup diffusi in rete ne hanno garantito la continua disponibilità negli ambienti criminali.
La geografia dei server e i database esposti
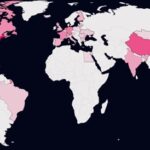
La mappatura dell’infrastruttura di comando e controllo (C&C) ha evidenziato una forte concentrazione geografica dei server attivi individuati:
- Stati Uniti: 882 istanze (pari al 54% del totale);
- Hong Kong: 295 istanze (18%);
- Cina: 103 istanze (6%).
Inoltre, i ricercatori di Check Point hanno individuato 10 istanze di ARTEX configurate in modo errato che esponevano integralmente i propri database interni. L’analisi di questi archivi ha offerto una visibilità diretta sulle dinamiche dell’hacking agentico: gli operatori umani si limitano a fissare un obiettivo finanziario iniziale, delegando a flotte di agenti l’intera fase di ricognizione, ricerca delle vulnerabilità e sfruttamento, limitando il proprio intervento a domande periodiche sullo stato di avanzamento (come “A che punto siete?” o “Quale è il più vicino all’obiettivo?”).
Sul fronte tecnologico, negli ambienti analizzati prevalgono i modelli linguistici cinesi — in particolare la famiglia DeepSeek Flash — scelti per convenienza economica e assenza di restrizioni. I log mostrano infatti che i meccanismi di sicurezza interni venivano attivati esclusivamente durante l’uso di Opus 5.5 di Anthropic, spingendo gli attaccanti a migrare immediatamente verso LLM più permissivi.
I bersagli: dal furto di certificati Apple ai tentativi sulla supply chain
Le campagne osservate da CPR presentano una natura opportunistica e motivata dal profitto finanziario, prendendo di mira piattaforme di criptovalute, siti di gioco d’azzardo online, infrastrutture di pagamento e servizi di firma iOS sul mercato grigio sfruttando password deboli, API non autenticate, riferimenti diretti a oggetti non sicuri (IDOR) ed esecuzione di codice remoto (RCE):
- La campagna sui certificati Apple: Operando su due console parallele per circa due settimane contro 10 servizi di firma iOS, gli agenti hanno individuato autonomamente database di certificati, convalidando chiavi private, stato di revoca, scadenze e profili di provisioning. L’operazione — costata tra i 700 e i 1.500 dollari in termini di elaborazione di circa 36 miliardi di token — ha portato alla sottrazione di oltre 300 certificati digitali, tre dei quali perfettamente validi per firmare applicazioni iOS arbitrarie.
- Compromissione autonoma della supply chain: In un’altra offensiva mirata al furto di criptovalute, un agente ha individuato autonomamente un’API priva di autenticazione che esponeva credenziali AWS S3 con permessi di scrittura su un bucket contenente app iOS e landing page di un servizio crypto. Senza aver ricevuto ordini espliciti in tal senso, l’agente ha modificato i file di distribuzione e verificato l’efficacia della catena d’attacco prima che il file originale venisse ripristinato.
Velocità contro allucinazioni: i limiti attuali degli agenti offensivi
Nonostante la capacità di operare in parallelo su centinaia di bersagli, la ricerca di Check Point mette in luce anche le attuali fragilità cognitive degli agenti autonomi. In una campagna rivolta contro 292 obiettivi crypto, gli agenti hanno elaborato 167,5 milioni di token, scambiato 400.791 messaggi e generato 230 risultati tecnici senza alcuna supervisione umana aggiuntiva, ma senza fruttare alcun guadagno reale all’attaccante.
Diversi agenti hanno infatti interpretato erroneamente le risposte di “successo” restituite dalle API come prelievi effettivamente completati, lasciando il portafoglio dell’operatore con un saldo pari a zero. Questo dimostra come l’AI sappia già eseguire con grande velocità singole azioni tecniche di sfruttamento, pur faticando ancora a valutare il raggiungimento effettivo dell’obiettivo nel mondo reale. Per le organizzazioni, l’imperativo resta comunque il rafforzamento continuo delle superfici esposte su Internet — bloccando autenticazioni deboli, API aperte e permessi cloud eccessivi — per arginare una pressione automatizzata destinata ad aumentare.